10secondi
Dieci secondi. È lì che si decide tutto.
È il tempo che basta per leggere un messaggio, crederci e fare clic. Non è una lacuna nella formazione: è un riflesso. Baited agisce dentro quei dieci secondi: fa emergere il segnale mentre il messaggio è ancora sullo schermo, così quello successivo viene riconosciuto d'istinto, non perché lo impone una policy.
EmailSlackLinkedInSMSVoce
SPOT THE BAIT · LIVE SIMULATION
Questo è lo stesso messaggio che il tuo team potrebbe ricevere domani. Leggilo. Decidi. Poi scopri ogni tattica, indicatore e tecnica di manipolazione che contiene, come farebbe il tuo team di sicurezza.
Tempo rimasto10s
Come funziona
Il motore OSINT di Baited mappa ciò che un attaccante potrebbe scoprire sulla tua organizzazione usando solo fonti pubbliche, poi costruisce la simulazione a partire da quei dati. Lo stesso punto di partenza di una campagna reale. Un finale diverso.
Ricognizione
Mappiamo la tua impronta pubblica: domini, fornitori, strumenti, annunci di lavoro, dati esposti dei dipendenti e il tono delle comunicazioni interne che filtra nei canali pubblici. Non è richiesto alcun accesso ai tuoi sistemi.
Generazione dello scenario
Il motore scrive uno scenario adatto al tuo contesto reale: i nomi dei fornitori, i flussi di approvazione e i fusi orari. Poi lo adatta a ogni persona: ruolo, seniority e risposta alla simulazione precedente.
Distribuzione multicanale
Email, Slack, Teams, LinkedIn, SMS, voce. Lo stesso pretesto prosegue su due canali, proprio come farebbe un operatore reale.
Coaching al momento dell'errore
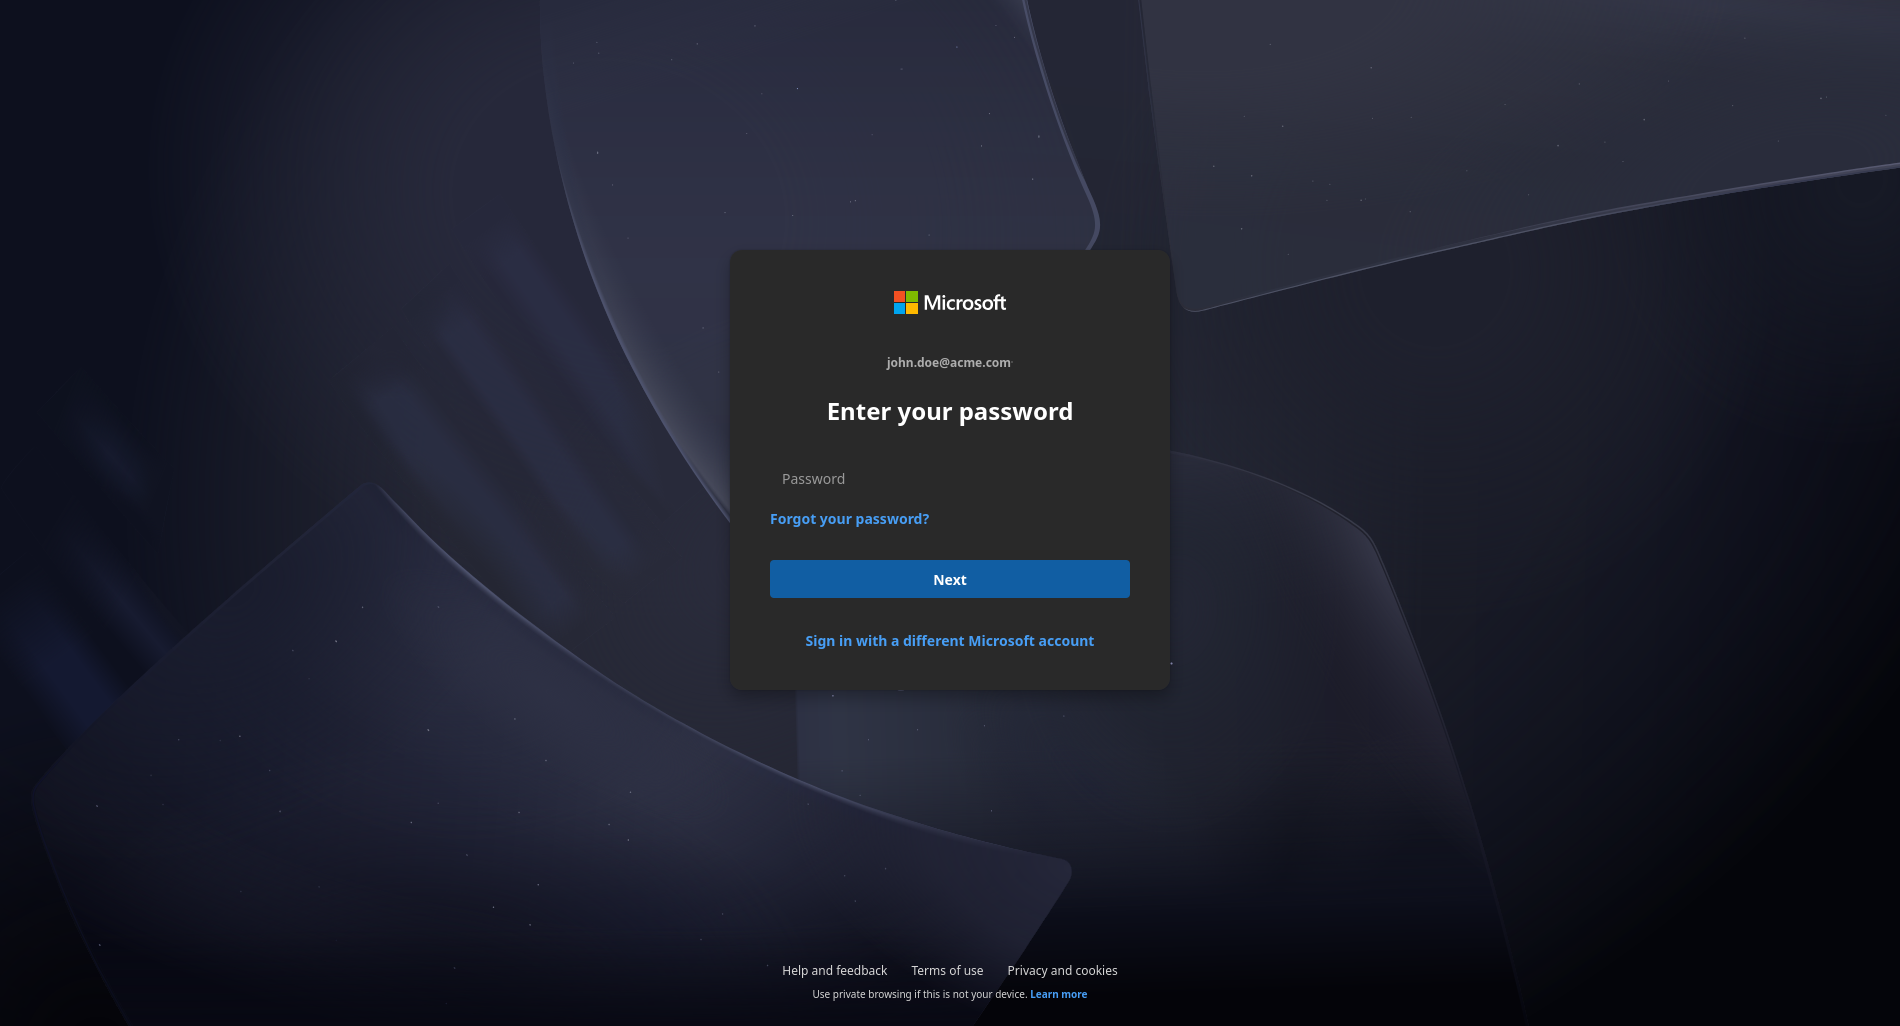
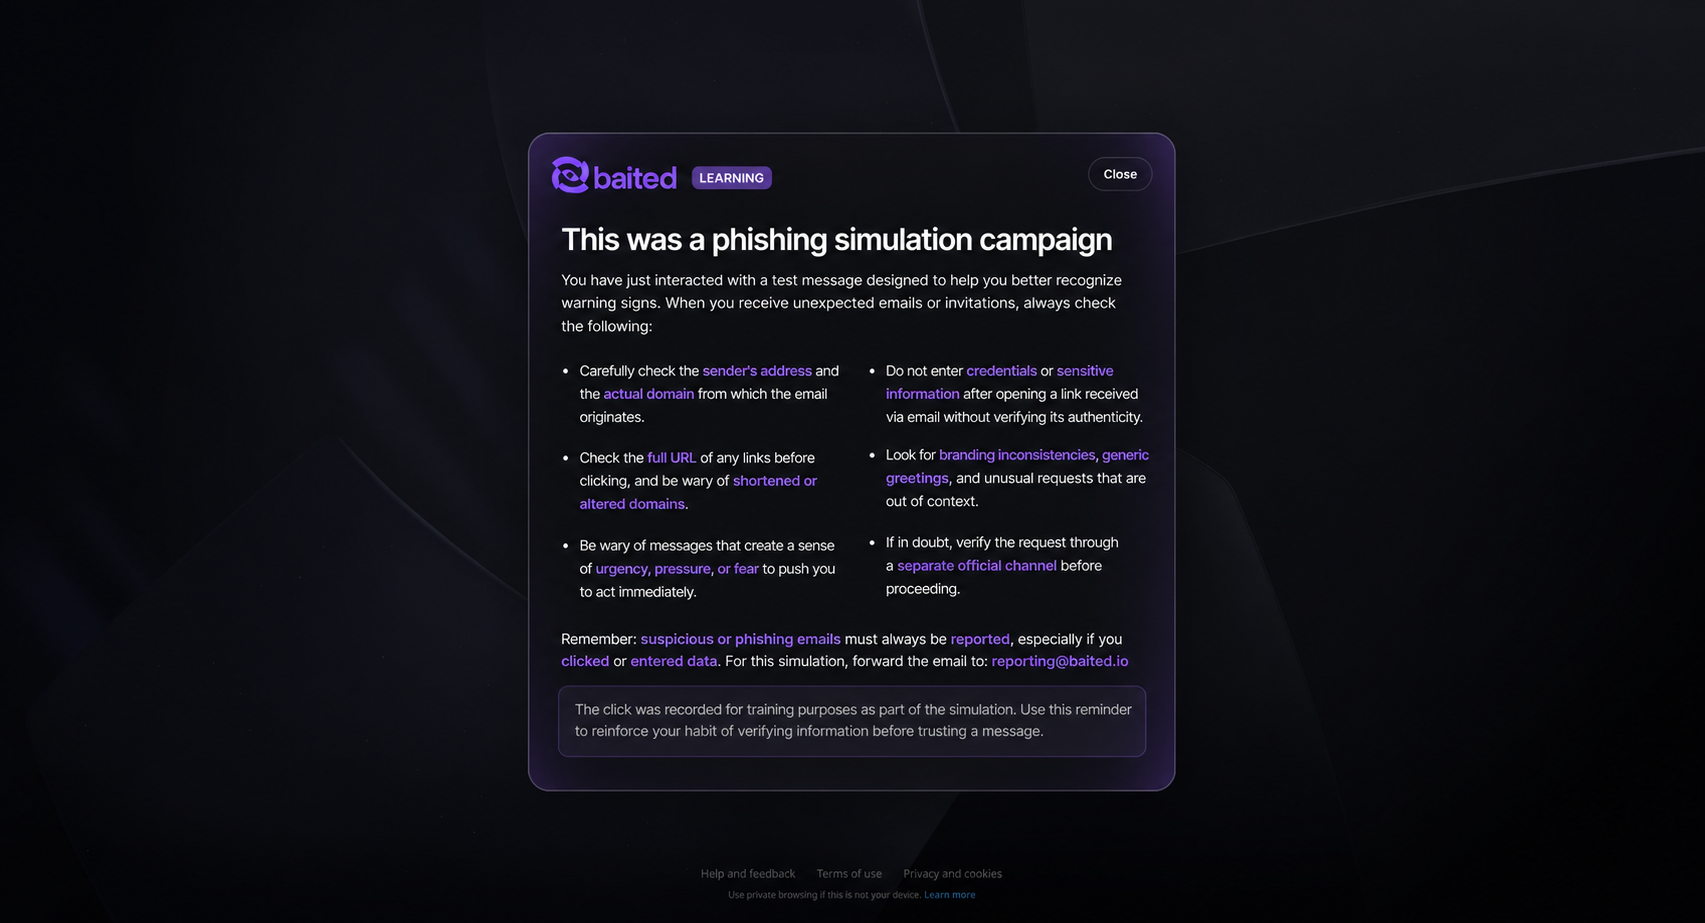
Nel momento esatto in cui qualcuno clicca, vede ciò che non aveva notato. Non un video assegnato tre settimane dopo: il segnale, sul messaggio in cui è appena caduto.
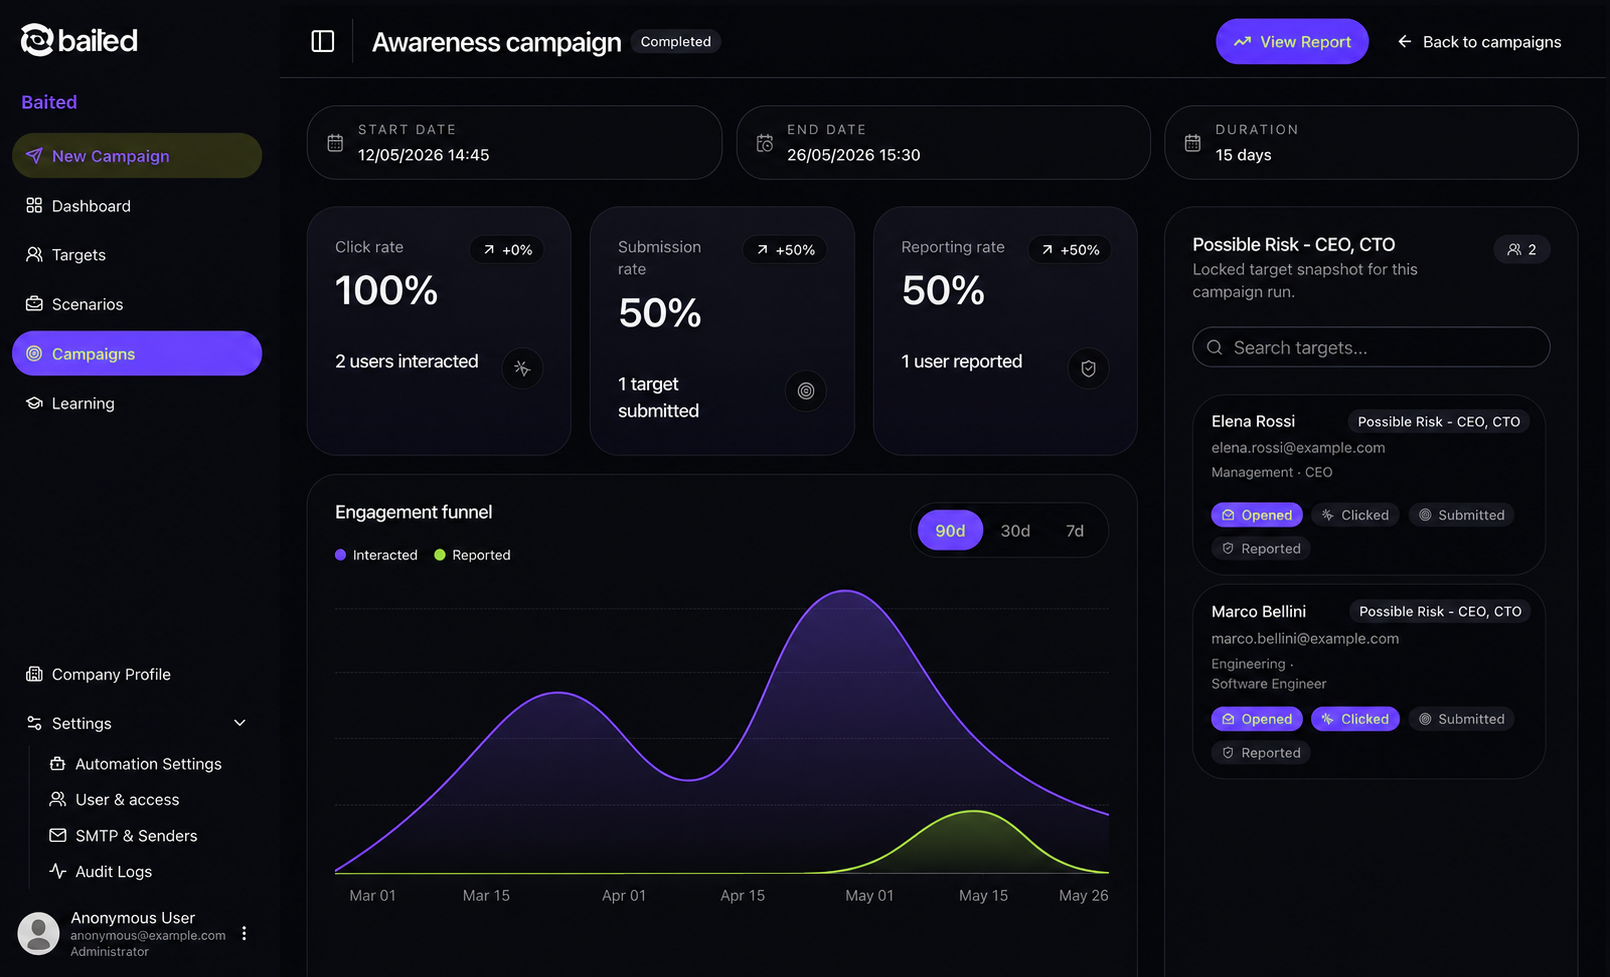
Intelligence sul rischio umano
Rischio per persona, per team e per tecnica nel tempo. Quale pretesto funziona su quale reparto. Il nome di quale manager ottiene la conformità più rapida. Cosa eseguire dopo.
Dentro la piattaforma
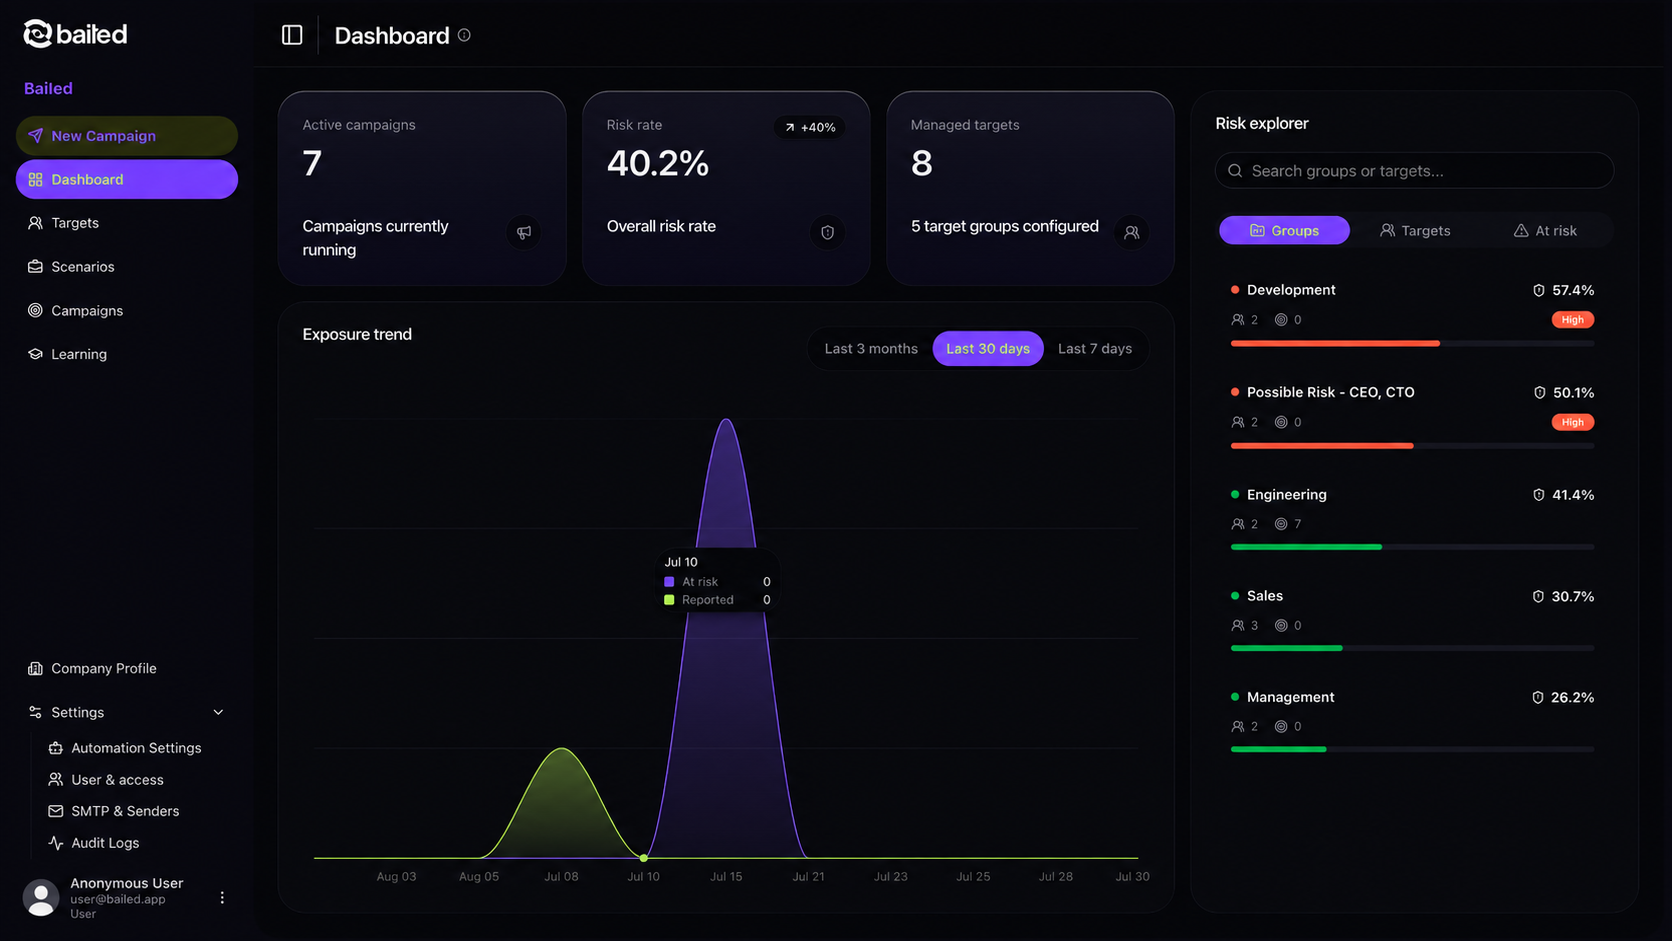
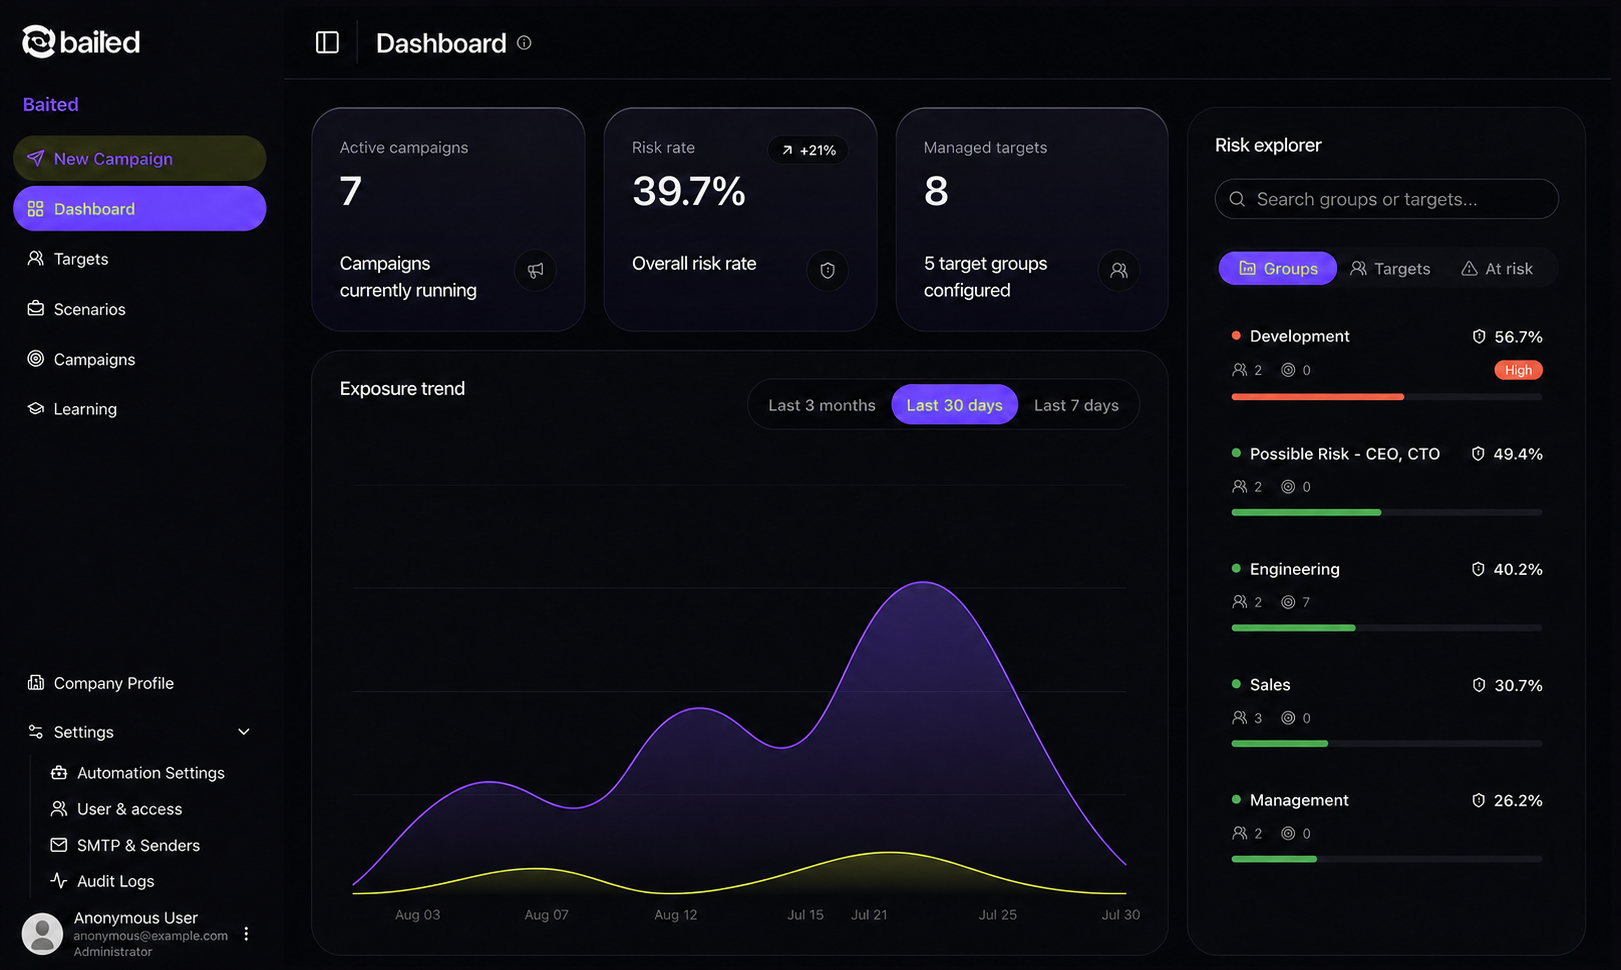
Tre schermate. Niente di generico in nessuna di esse.
Cosa vedono davvero i tuoi operatori, le tue persone e il tuo security team.
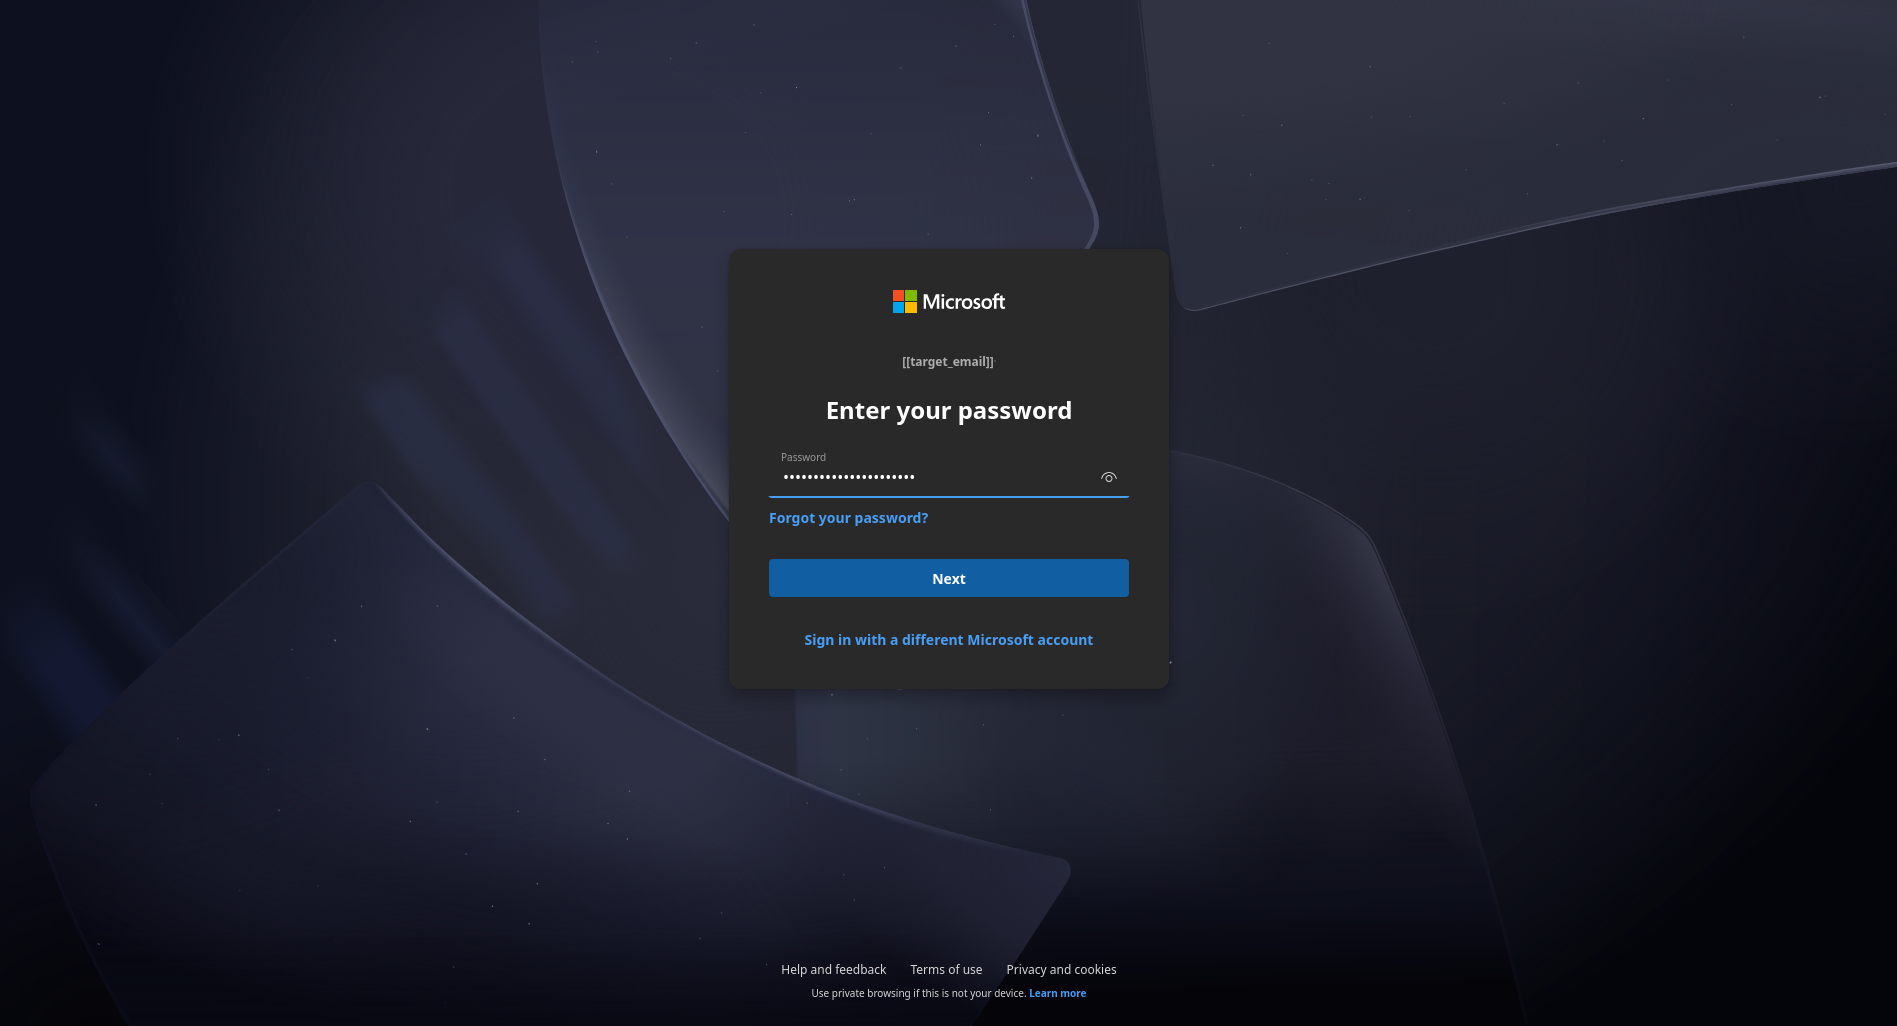
Costruisci una campagna in minuti
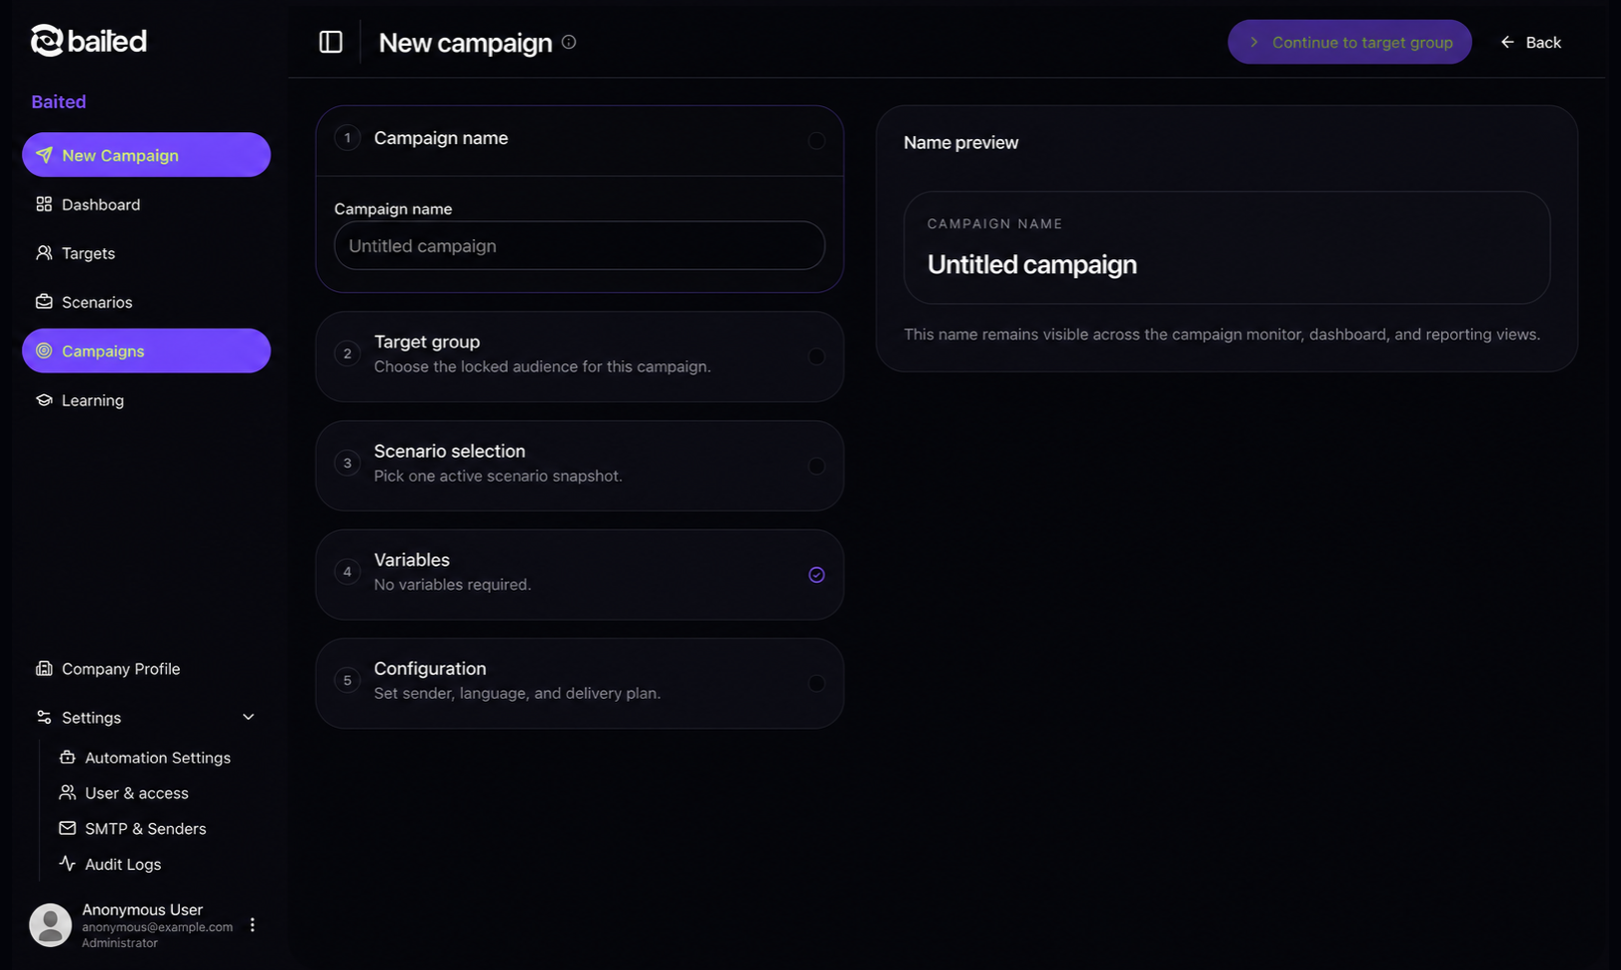
Baited crea lo scenario dall'OSINT e dal tuo stile aziendale, e tu lo approvi o lo modifichi prima di qualsiasi invio.
- Email, Slack, Teams, LinkedIn, SMS, voce
- Preset di tecnica: urgenza, autorità, curiosità, ricompensa, paura di essere esclusi
- Ogni scenario è revisionabile prima del lancio: nulla viene inviato senza essere visto
Il momento in cui qualcuno clicca
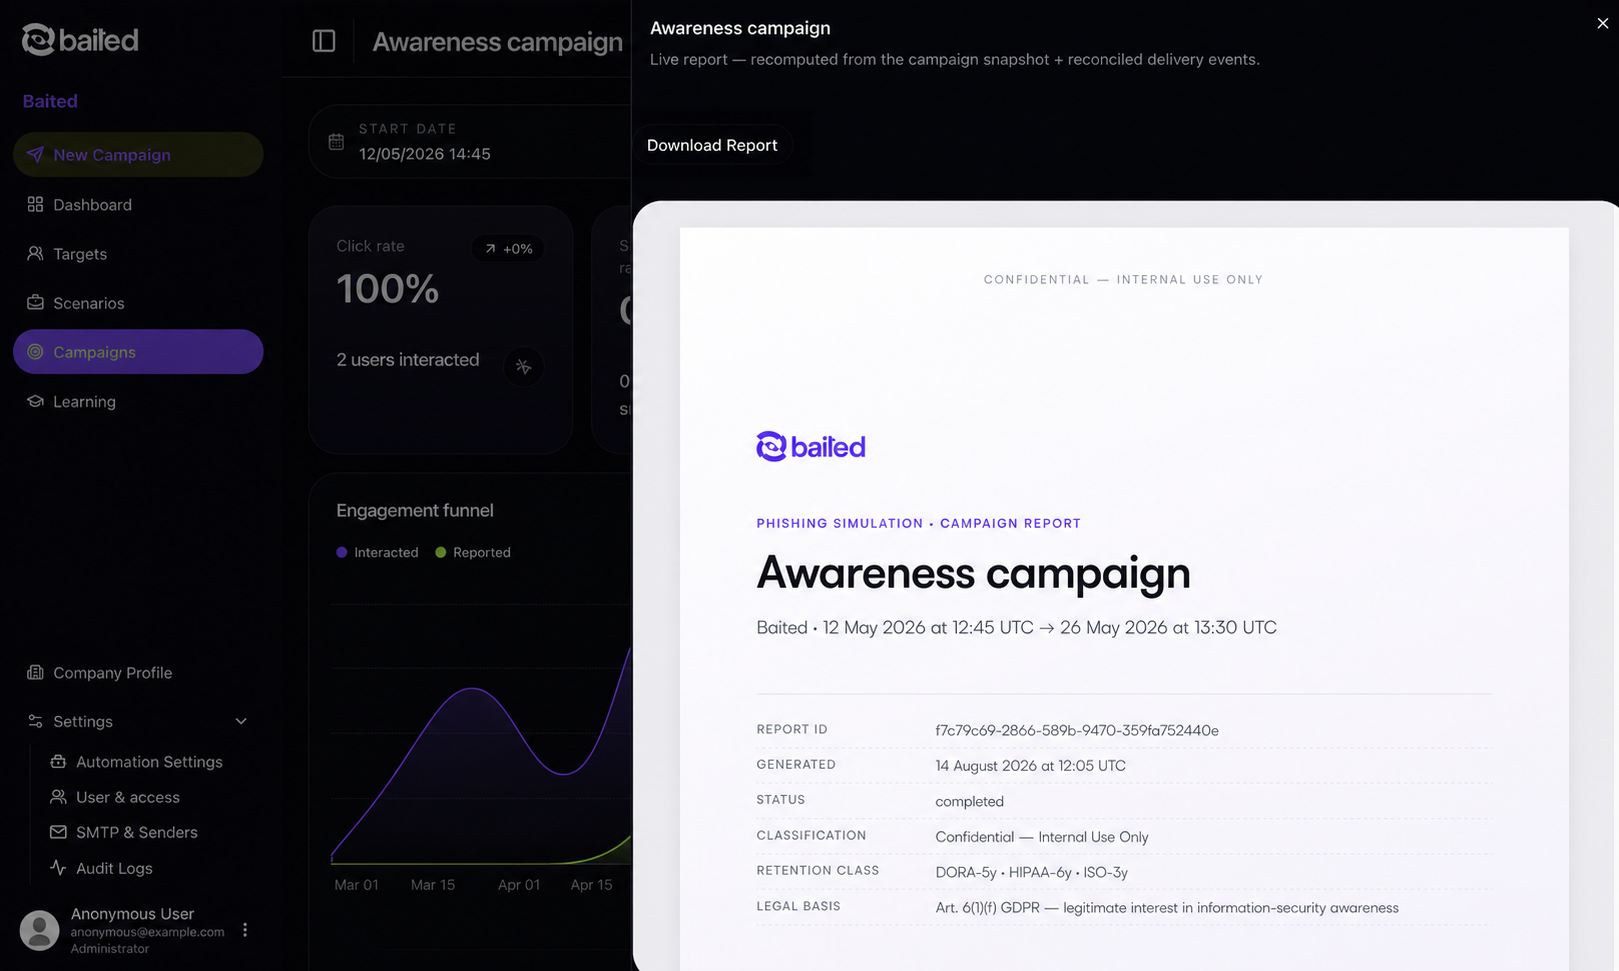
Il report che porti al consiglio di amministrazione
I numeri
Numeri, con contesto.
Ognuno dice cosa significa, da dove viene e cosa fa Baited al riguardo.
60%
dei breach ha coinvolto un elemento umano
Secondo Verizon, l'elemento umano è intervenuto nel 60% dei breach, tra social engineering, uso improprio delle credenziali ed errori.
Verizon DBIR 2025
54%
tasso di clic raggiunto dalle email di phishing automatizzate con l'AI
Nello studio citato da Microsoft, i tentativi automatizzati con l'AI hanno raggiunto il 54% contro il 12% del phishing standard: un risultato 4,5 volte superiore.
Microsoft Digital Defense Report 2025
15%
di aumento del phishing tramite voce, SMS e messaggi di testo
Nei dati di Crane Authentication riportati da APWG, vishing e smishing sono aumentati dal quarto trimestre 2025 al primo trimestre 2026.
APWG Phishing Activity Trends Report Q1 2026
$4,99M
costo medio globale di un data breach
Secondo IBM, il costo medio globale ha raggiunto 4,99 milioni di dollari, spinto dall'aumento dei costi di rilevamento, escalation e perdita di business.
IBM Cost of a Data Breach Report 2026
43,8%
delle minacce osservate sui social media riguardava casi di impersonificazione
Nei dati ZeroFox riportati da APWG, l'impersonificazione era la categoria più diffusa e spesso il primo passo verso una frode.
APWG Phishing Activity Trends Report Q1 2026
Perché Baited
Costruita, ospitata e gestita in Svizzera, la piattaforma mantiene i tuoi dati privati all'interno del tuo ambiente, senza tracciamento né condivisione. L'AI crea scenari adattivi da OSINT reale e offre coaching di supporto su Slack, Teams, LinkedIn, SMS e voce. Le campagne evolvono continuamente per riflettere gli attacchi emergenti e l'attuale panorama delle minacce.
Piani
Prezzo per postazione, al mese. Nessun modulo a sorpresa.
Ogni piano include tutti i canali - email, chat, LinkedIn e SMS. Non addebitiamo extra per gli attacchi che funzionano davvero.
Starter
Una baseline rapida e multicanale per i team che hanno bisogno di un punto di partenza chiaro.
Incluso
- Campagne di phishing basate su template e generate dall'AI
- Personalizzazione basata su OSINT
- Simulazioni di phishing via email e SMS
- Creazione automatizzata delle campagne
- Tracciamento di aperture, click, interazioni con landing page e segnalazioni
- Risk dashboard
Standard
Più sceltoSimulazioni e coaching continui costruiti sul rischio reale di ogni utente.
Tutto ciò che è incluso in Starter e:
- Modulo di apprendimento interattivo
- Contenuti di formazione sulla consapevolezza del phishing
- Quiz e tracciamento del completamento
- Tracciamento dei progressi di apprendimento
- Dashboard avanzata sulla consapevolezza
Enterprise
Scope e infrastruttura personalizzati per MSSP e organizzazioni complesse.
Tutto ciò che è incluso in Standard e:
- Piattaforma white-label
- Gestione clienti multi-tenant
- Workspace dedicati per i clienti
- Console amministrativa MSSP centralizzata
- Ruoli e permessi a livello di tenant
- Campagne e report specifici per cliente
- Opzioni di infrastruttura dedicata
- Supporto prioritario e onboarding in tutte e cinque le lingue supportate
Non sai quale? Inizia con la baseline. È pensata per essere il modo più economico per scoprire che hai un problema.
Risposte per chi acquista.
Privacy, deployment, fiducia dei dipendenti, aspetti legali e le domande che ti farà il procurement.
01.Come proteggerete i dati e la privacy dei dipendenti?
Le simulazioni girano su target pseudonimizzati. I risultati individuali sono visibili solo ai responsabili sicurezza autorizzati e possono essere aggregati a livello di team. I dati personali sono cifrati a riposo e in transito, su infrastruttura svizzera dedicata, e non esponiamo mai l'OSINT grezzo dei dipendenti nei report.
02.Quali lingue supportano le simulazioni?
Le campagne possono essere generate in italiano, inglese, francese, tedesco e spagnolo out-of-the-box, con altre lingue su richiesta. La UI della piattaforma è localizzata per utente.
03.I dipendenti si sentiranno ingannati o punite?
No. Ogni abbocco attiva un debrief costruttivo di 60 secondi - il segnale, la tecnica, la correzione. Calibriamo i falsi positivi così i messaggi legit non sono presentati come fallimenti, e i punteggi individuali restano ai responsabili sicurezza, non ai manager.
04.Qual è la vostra postura legale e di compliance?
Allineato a GDPR e FADP svizzero, con ISO 27001 e SOC 2 in corso. Forniamo DPA, template di scope-of-work per simulazioni lecete e regole di ingaggio chiare per restare dentro i confini legali e dei comitati aziendali.