10secondes
Dix secondes. C'est toute la décision.
C’est le temps nécessaire pour lire un message, y croire et cliquer. Ce n’est pas un manque de formation, mais un réflexe. Baited intervient pendant ces dix secondes : nous révélons le signal d’alerte tant que le message est encore à l’écran, afin que le suivant soit reconnu par instinct plutôt que par simple application d’une politique.
E-mailSlackLinkedInSMSVoice
REPÉREZ LE BAIT · SIMULATION EN DIRECT
C’est le type de message que votre équipe pourrait recevoir demain. Lisez-le. Décidez. Analysez ensuite chaque tactique, indicateur et technique de manipulation, comme le ferait votre équipe de sécurité.
Temps restant10s
Comment ça marche
Le moteur OSINT de Baited cartographie ce qu'un attaquant pourrait apprendre sur votre organisation à partir de sources publiques uniquement, puis écrit la simulation à partir de cela. Même point de départ qu’une vraie campagne. Fin différente.
Reconnaissance
Nous cartographions votre empreinte publique : domaines, fournisseurs, outils, offres d'emploi, données exposées sur les employés, le ton de vos communications internes lors de leur fuite sur les canaux publics. Aucun accès à vos systèmes requis.
Génération de scénarios
Le moteur écrit un scénario qui correspond à votre contexte réel : les noms de vos fournisseurs, vos flux d'approbation, vos fuseaux horaires. Ensuite, il s'adapte à chaque personne : rôle, ancienneté et façon dont elle a répondu la dernière fois.
Diffusion multicanal
E-mail, Slack, Teams, LinkedIn, SMS, Voice. Le même prétexte se poursuit sur deux canaux, comme dans une véritable campagne.
Coaching au moment décisif
Dès qu’une personne clique, elle voit ce qu’elle a manqué. Pas une vidéo trois semaines plus tard : le signal d’alerte apparaît directement dans le message qui vient de la piéger.
Renseignement sur le risque humain
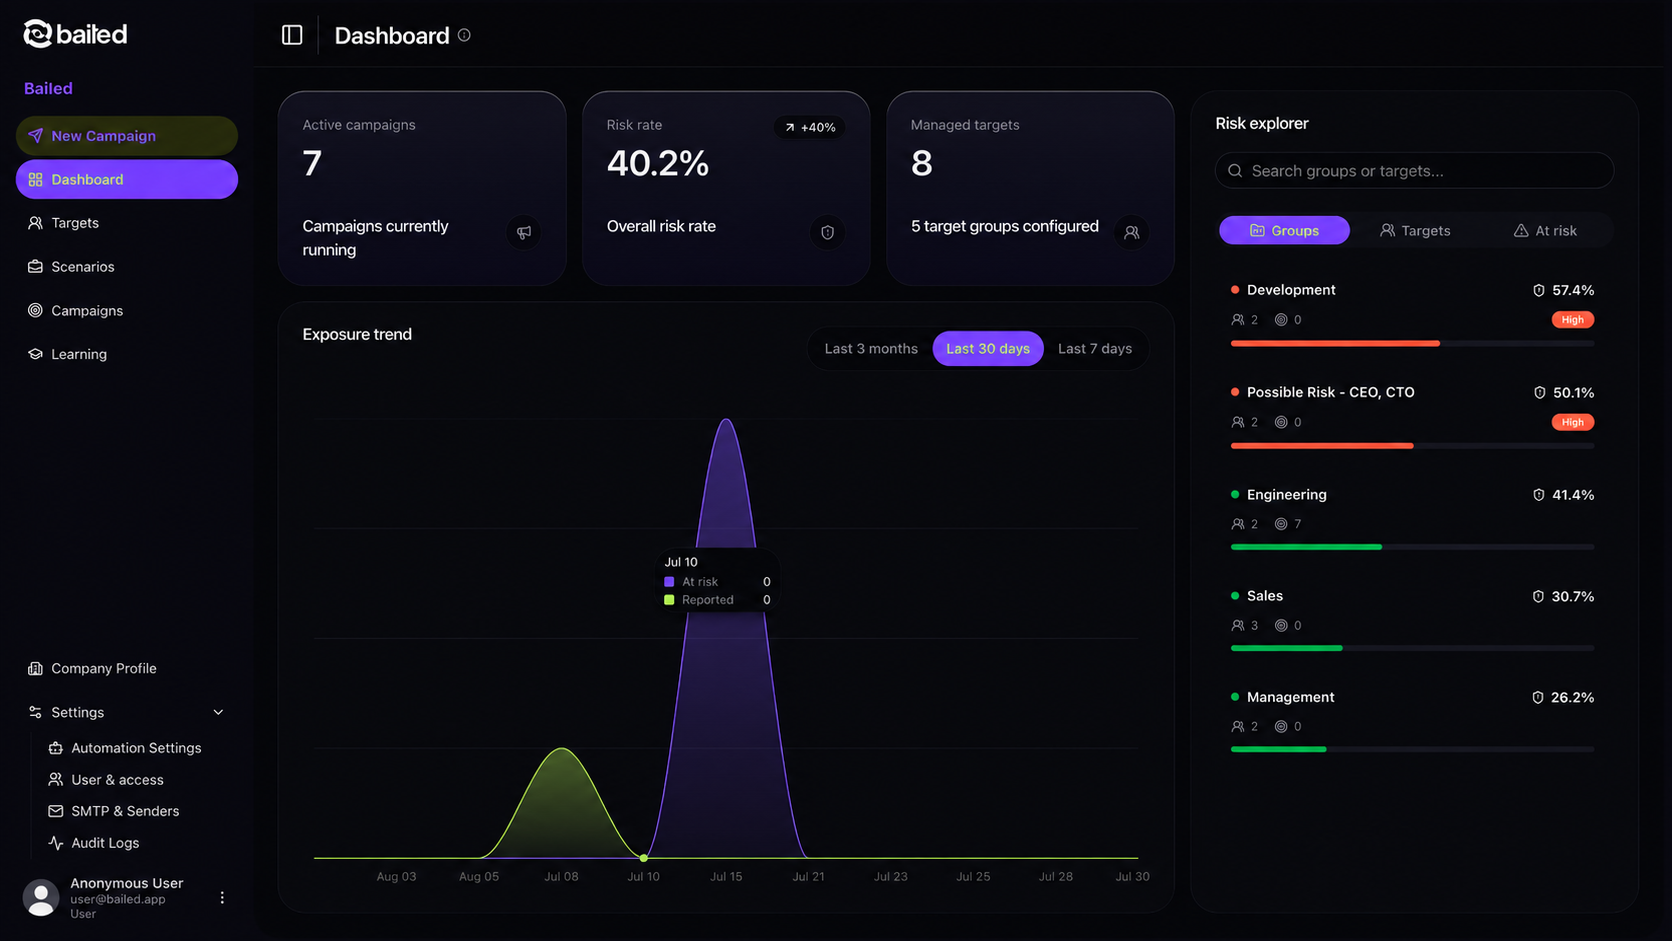
Risque par personne, par équipe et par technique, dans le temps. Vous découvrez quel prétexte fonctionne dans quel département, quel nom de responsable déclenche la réaction la plus rapide et quel scénario lancer ensuite.
À l'intérieur de la plateforme
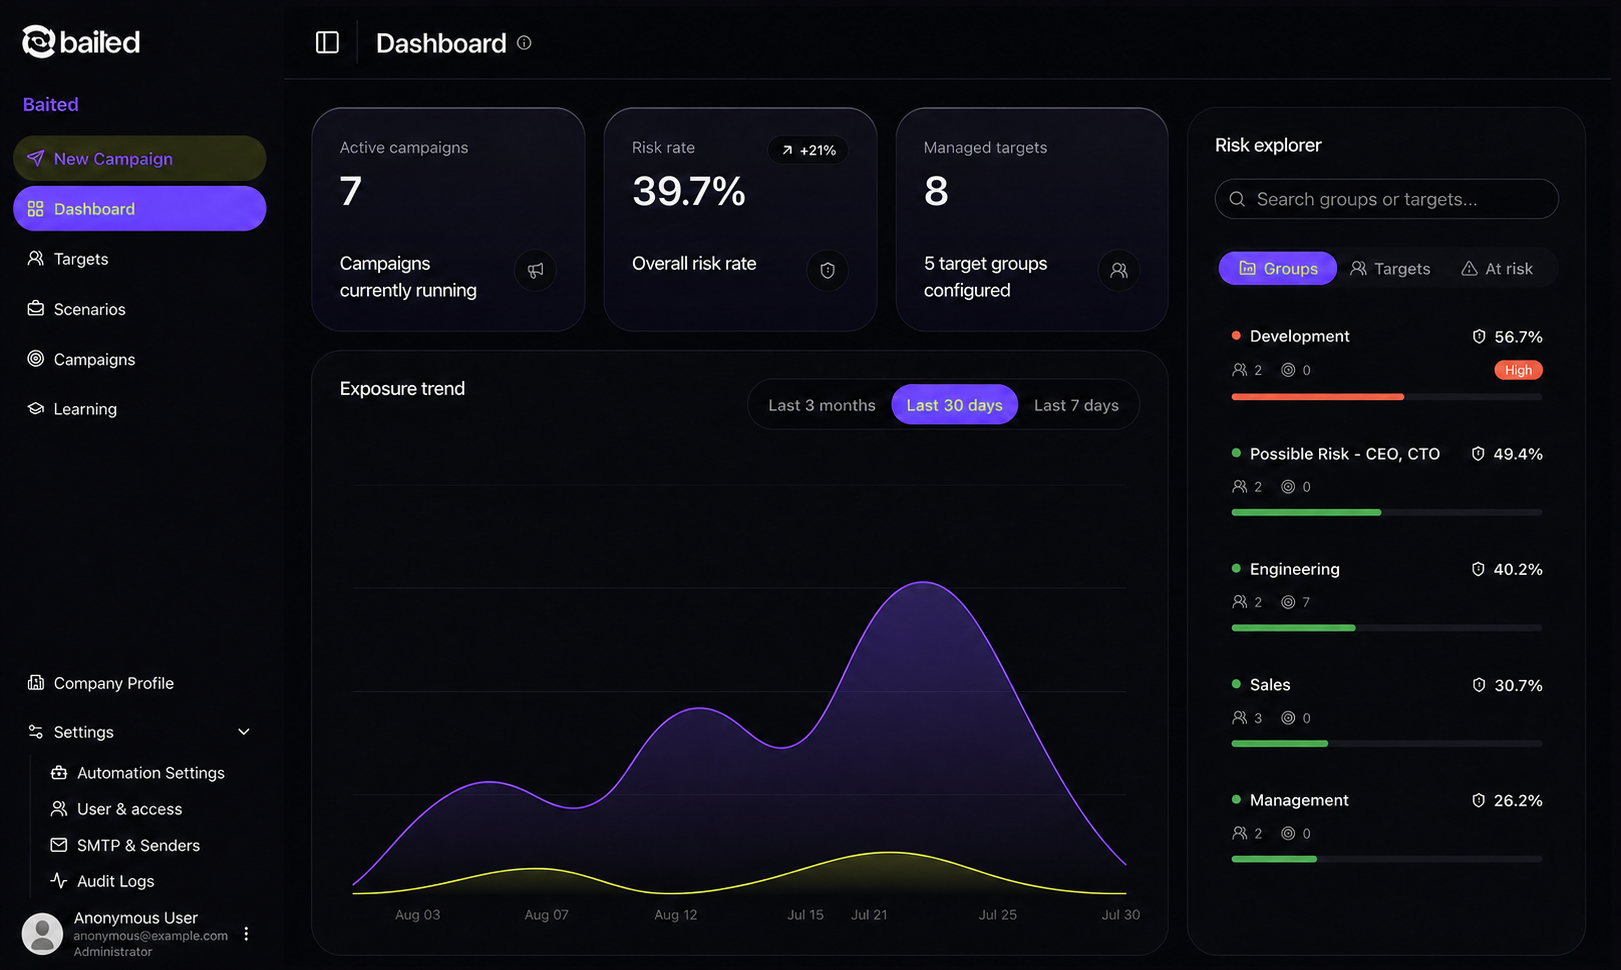
Trois écrans. Rien de générique sur aucun d'entre eux.
Ce que voient réellement vos équipes opérationnelles, vos collaborateurs et votre équipe de sécurité.
Créez une campagne en quelques minutes
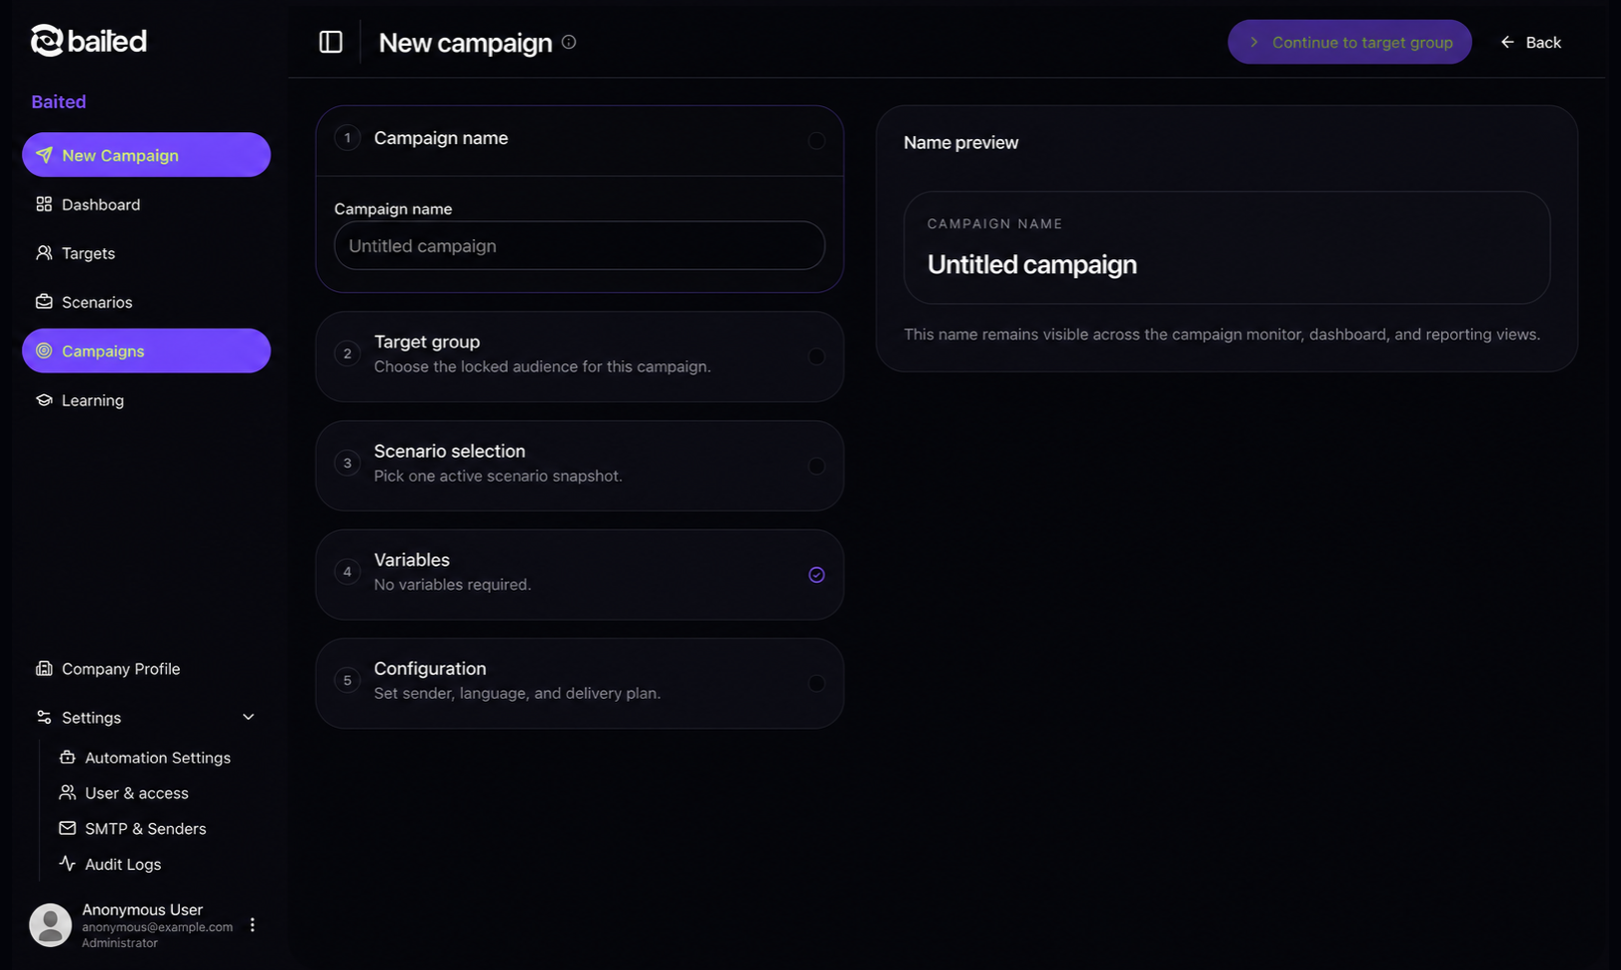
Baited rédige le scénario à partir d’OSINT et du style de votre entreprise. Vous pouvez l’approuver ou le modifier avant tout envoi.
- Courriel, Slack, Teams, LinkedIn, SMS, voix
- Préréglages techniques : urgence, autorité, curiosité, récompense, peur de rater quelque chose
- Chaque scénario est révisable avant le lancement - rien ne se passe inaperçu
Ce que voient réellement vos collaborateurs
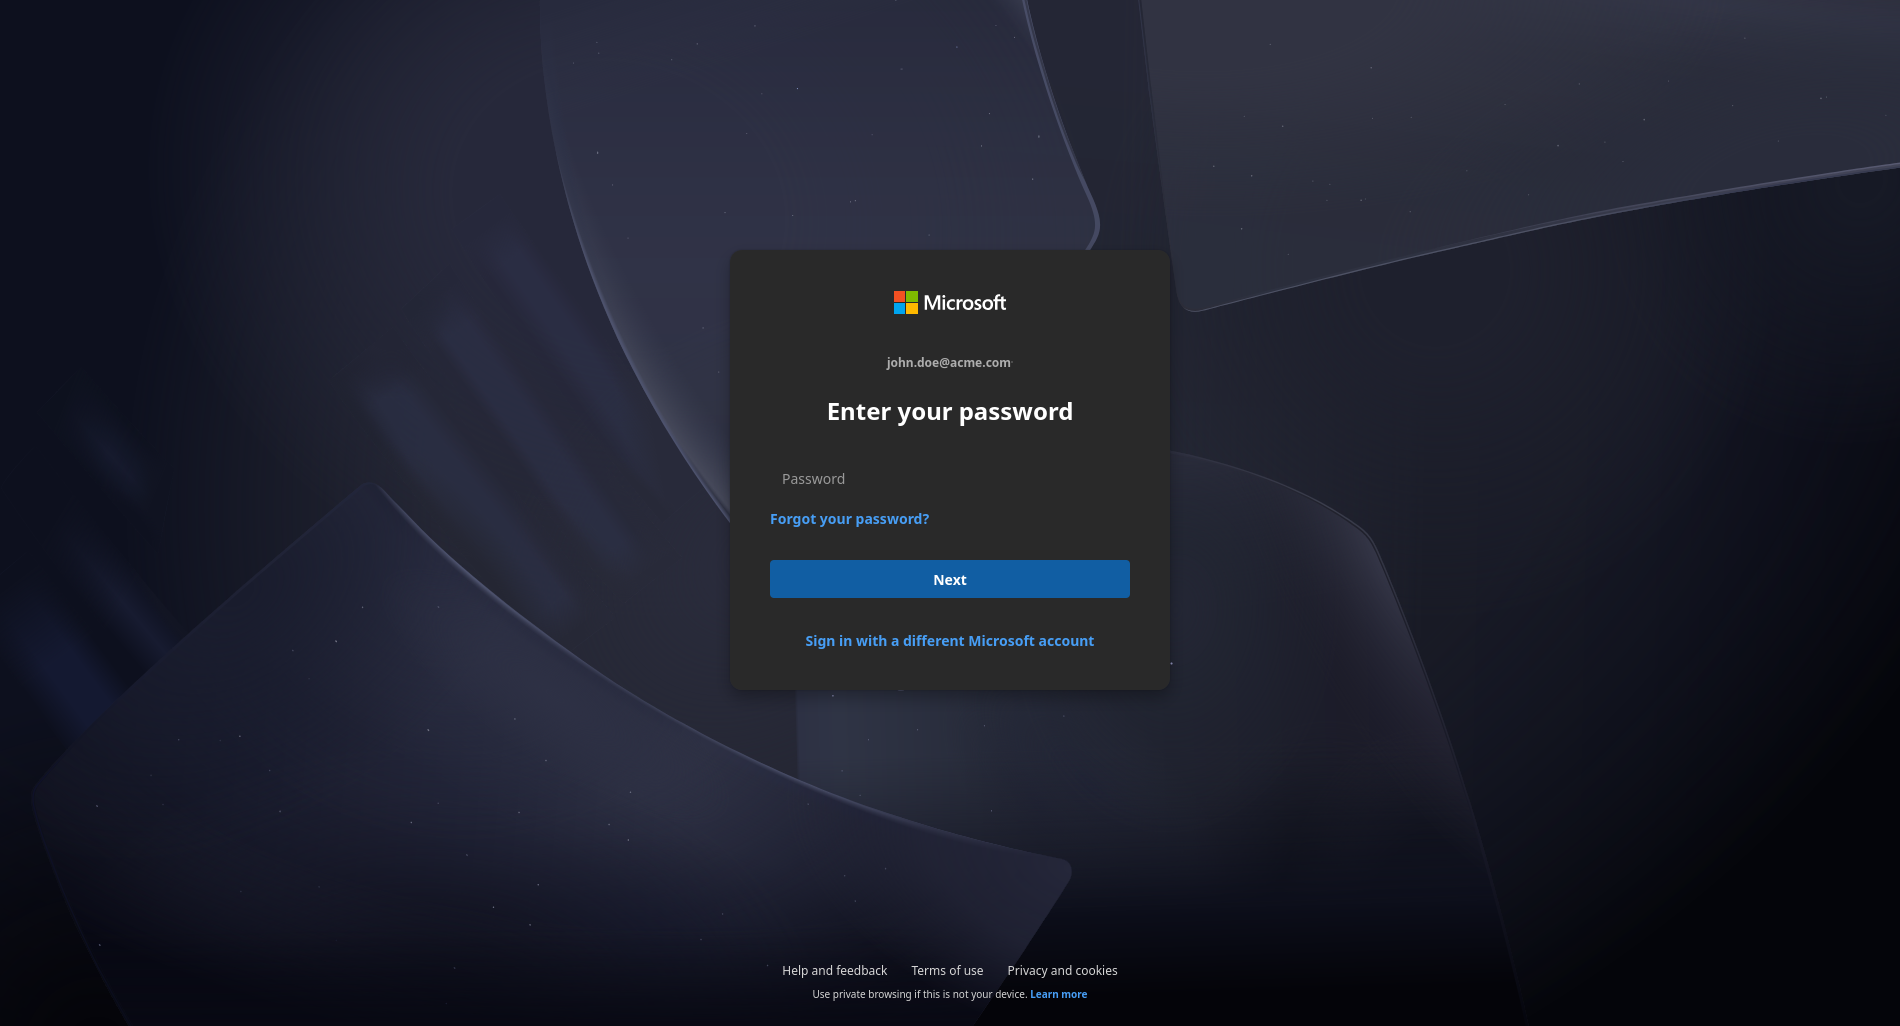
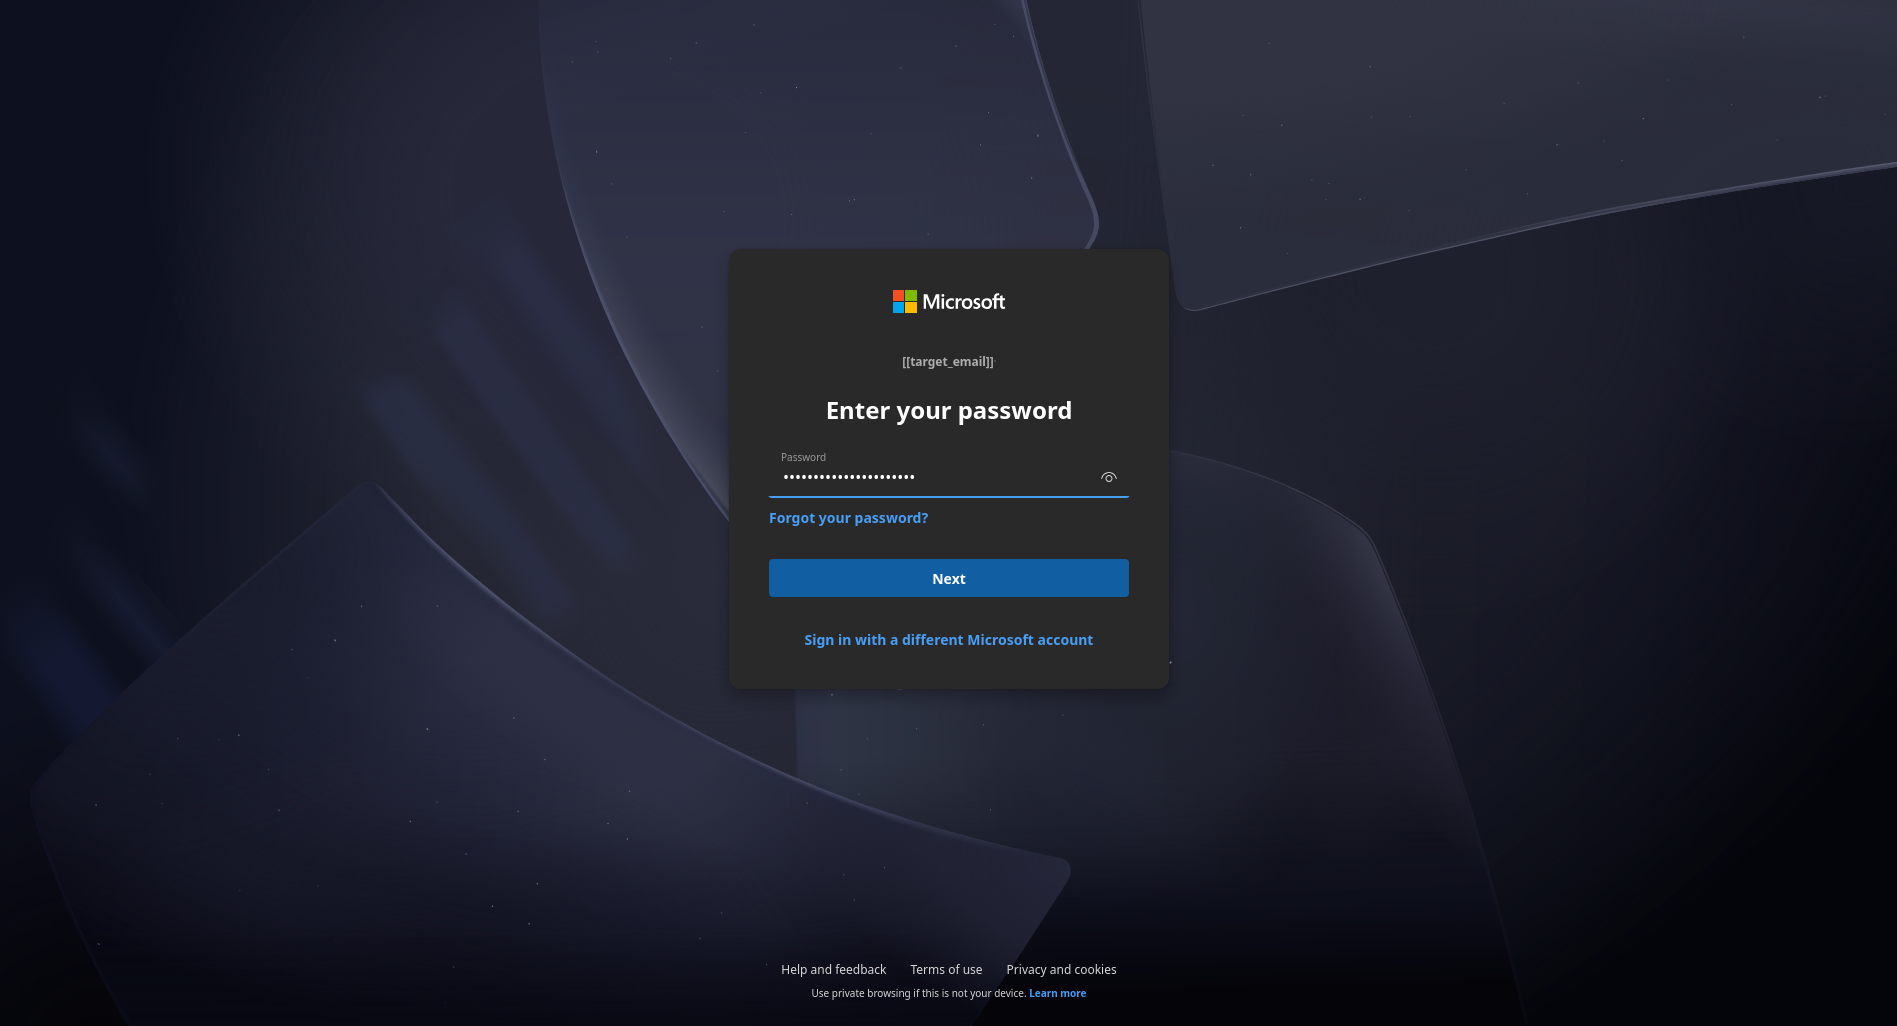
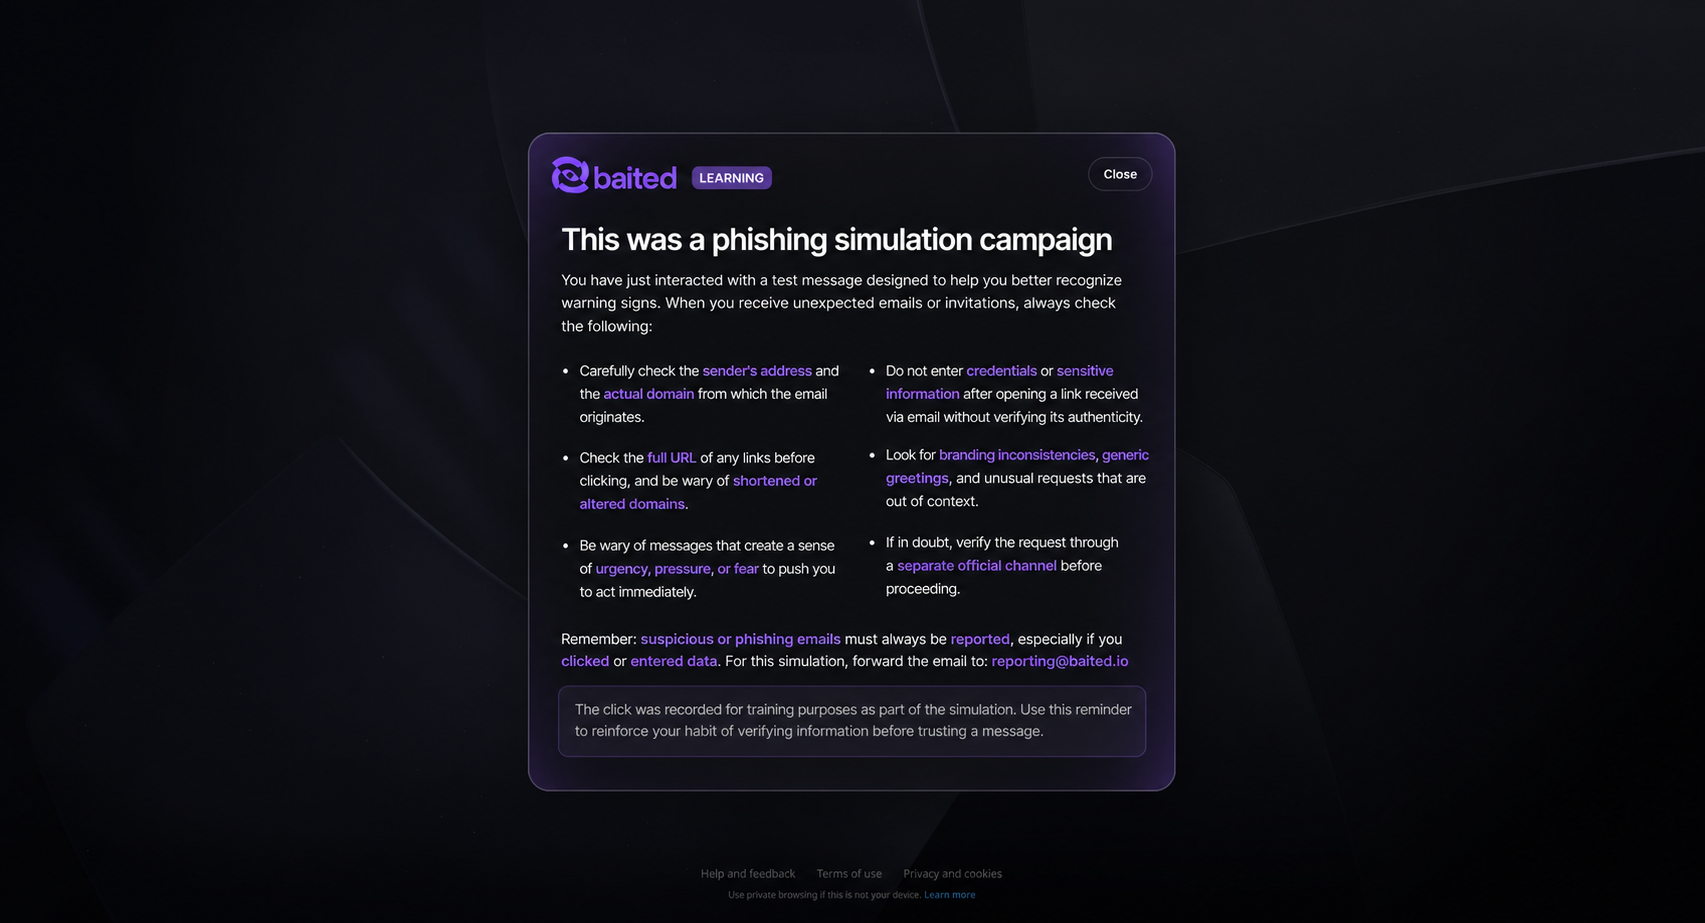
Un message qui ressemble à leur quotidien. S’ils tombent dans le piège, trente secondes de coaching leur montrent précisément ce qu’ils ont manqué. Aucun classement, aucun transfert automatique à leur responsable.
- Coaching dans l'instant, dans leur langue
- Bouton de signalement qui récompense la capture
- Aucune donnée partagée avec les responsables sans que votre politique le prévoie
Le rapport que vous présentez au conseil d’administration
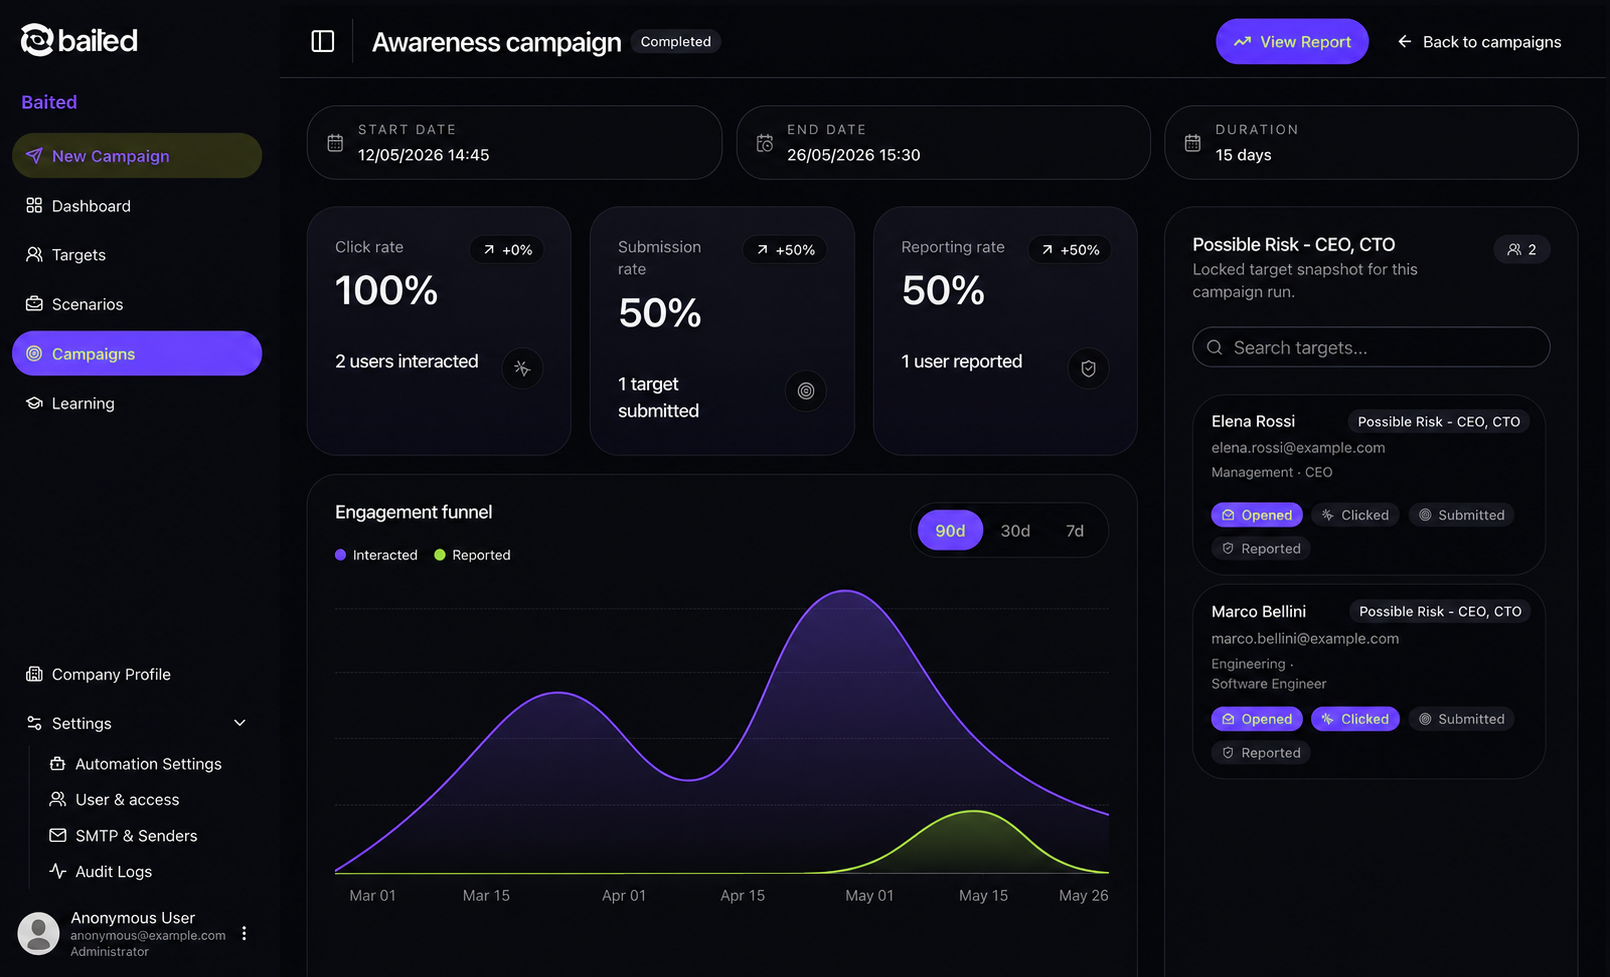
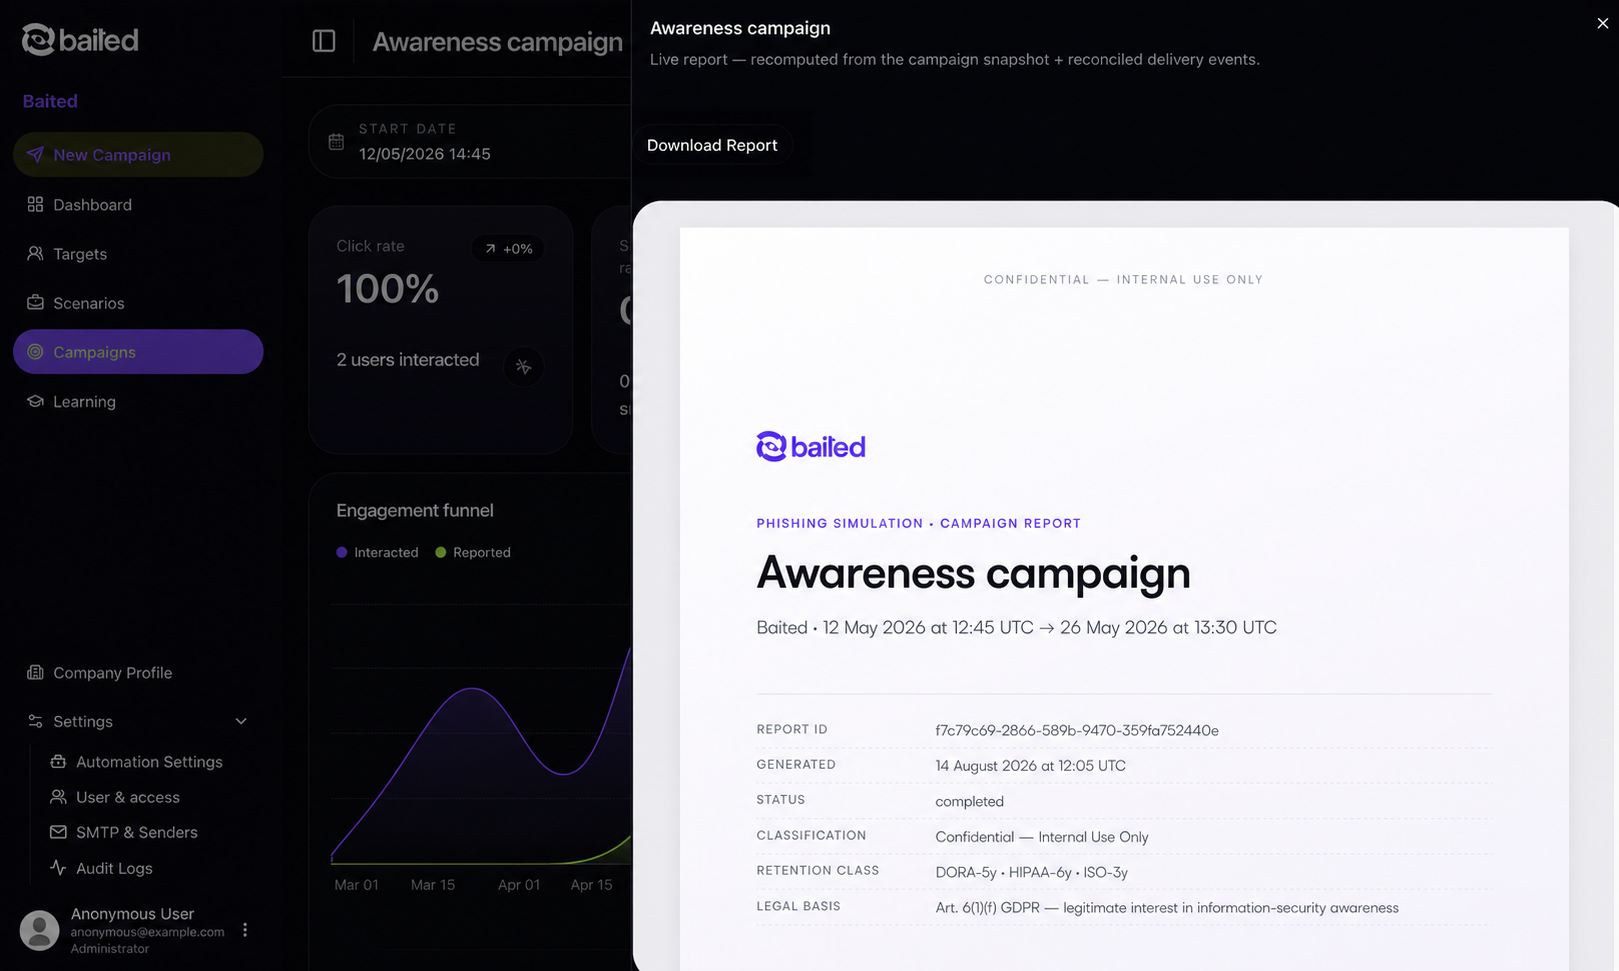
Les chiffres
Les chiffres, en contexte.
Chacun dit ce que cela signifie, d'où cela vient et ce que Baited fait à ce sujet.
60%
des violations ont impliqué un élément humain
Selon Verizon, le facteur humain est intervenu dans 60 % des violations, notamment par l'ingénierie sociale, l'usage abusif d'identifiants et les erreurs.
Verizon DBIR 2025
54%
taux de clic obtenu par les e-mails de phishing automatisés par l'IA
Dans l'étude citée par Microsoft, les tentatives automatisées par l'IA ont atteint 54% contre 12% pour le phishing standard, soit 4,5 fois plus.
Microsoft Digital Defense Report 2025
15%
de hausse du phishing par appels vocaux, SMS et messages texte
Les données de Crane Authentication reprises par l'APWG montrent une hausse du vishing et du smishing entre le quatrième trimestre 2025 et le premier trimestre 2026.
APWG Phishing Activity Trends Report Q1 2026
4,99 M$
coût moyen mondial d'une violation de données
Selon IBM, le coût moyen mondial a atteint 4,99 millions de dollars, sous l'effet de la hausse des coûts de détection, d'escalade et de perte d'activité.
IBM Cost of a Data Breach Report 2026
43,8%
des menaces observées sur les réseaux sociaux impliquaient une usurpation d'identité
Dans les données de ZeroFox reprises par l'APWG, l'usurpation d'identité était la première catégorie et souvent le point de départ d'une escroquerie.
APWG Phishing Activity Trends Report Q1 2026
Pourquoi Baited
Conçue, hébergée et exploitée en Suisse, la plateforme protège vos données dans votre environnement, sans suivi ni partage. L’AI crée des scénarios adaptatifs à partir de données OSINT réelles et fournit un accompagnement bienveillant sur Slack, Teams, LinkedIn, SMS et les appels vocaux. Les campagnes évoluent continuellement pour refléter les attaques émergentes et le paysage actuel des menaces.
Forfaits
Tarification par utilisateur et par mois. Aucun module surprise.
Chaque forfait couvre tous les canaux : e-mail, chat, LinkedIn et SMS. Nous ne facturons aucun supplément pour les attaques qui fonctionnent réellement.
Starter
Une référence rapide et multicanal pour les équipes qui ont besoin d'un point de départ clair.
Inclus
- Campagnes de phishing basées sur des modèles et générées par l’AI
- Personnalisation basée sur OSINT
- Simulations de phishing par e-mail et SMS
- Création de campagne automatisée
- Suivi des ouvertures, clics, interactions sur les landing pages et signalements
- Tableau de bord des risques
Standard
Le plus choisiSimulations et coaching continus construits autour du risque réel de chaque utilisateur.
Tout dans Starter et :
- Module d'apprentissage interactif
- Contenu de la formation de sensibilisation au phishing
- Quiz et suivi de la progression
- Suivi des progrès d'apprentissage
- Tableau de bord de sensibilisation avancé
Enterprise
Périmètre et infrastructure sur mesure pour les MSSP et les organisations complexes.
Tout dans Standard et :
- Plateforme en marque blanche
- Gestion client multi-tenant
- Espaces de travail clients dédiés
- Console d'administration centralisée MSSP
- Rôles et autorisations par tenant
- Campagnes et rapports spécifiques au client
- Options d'infrastructure dédiées
- Assistance prioritaire et intégration dans les cinq langues prises en charge
Vous hésitez entre les forfaits ? Commencez par établir votre référence. C’est le moyen le plus économique de déterminer où se situe votre risque.
Les réponses attendues par les décideurs.
Confidentialité, déploiement, confiance des collaborateurs, cadre juridique et questions des équipes achats.
01.Comment protégez-vous les données et la vie privée des collaborateurs ?
Les simulations utilisent des cibles pseudonymisées. Les résultats individuels ne sont visibles que par les responsables de sécurité autorisés et peuvent être agrégés au niveau de l’équipe. Les données personnelles sont chiffrées au repos et en transit, hébergées sur une infrastructure suisse dédiée, et les données OSINT brutes d’un collaborateur ne figurent jamais dans les rapports.
02.Quels langages les simulations prennent-elles en charge ?
Les campagnes peuvent être générées immédiatement en anglais, italien, français, allemand et espagnol, avec des langues supplémentaires sur demande. L'interface utilisateur de la plateforme est localisée par utilisateur.
03.Les collaborateurs se sentiront-ils piégés ou sanctionnés ?
Non. Chaque erreur déclenche un débriefing constructif de 60 secondes : le scénario, la technique et la bonne réaction. Nous calibrons les faux positifs afin que les messages légitimes ne soient pas présentés comme des échecs. Les scores individuels restent réservés aux responsables de sécurité autorisés.
04.Quelle est votre conformité et votre posture juridique ?
GDPR et Swiss FADP alignés, avec ISO 27001 et SOC 2 en cours. Nous fournissons un DPA, des modèles de périmètre de travail pour une simulation légale et des règles d'engagement claires afin que les campagnes restent dans les limites légales et de votre comité d'entreprise.